
การทำงานผ่านระบบคลาวด์และดิจิทัล ทำให้ “ข้อมูลประจำตัว (Credentials)” อย่าง Username และ Password กลายเป็นกุญแจสำคัญที่ใช้เข้าถึงสินทรัพย์และระบบทั้งหมดขององค์กร แต่รู้หรือไม่ว่า กุญแจดอกสำคัญนี้เองคือสิ่งที่แฮกเกอร์จ้องจะแย่งชิงไปมากที่สุดผ่านการโจมตีที่เรียกว่า Credential Theft ซึ่งนับเป็นภัยไซเบอร์เงียบที่สามารถสร้างความเสียหายมหาศาลได้อย่างรวดเร็วโดยที่องค์กรอาจไม่ทันรู้ตัวด้วยซ้ำ
Credential Theft คืออะไร และทำไมองค์กรยุคนี้ถึงตกเป็นเป้า?
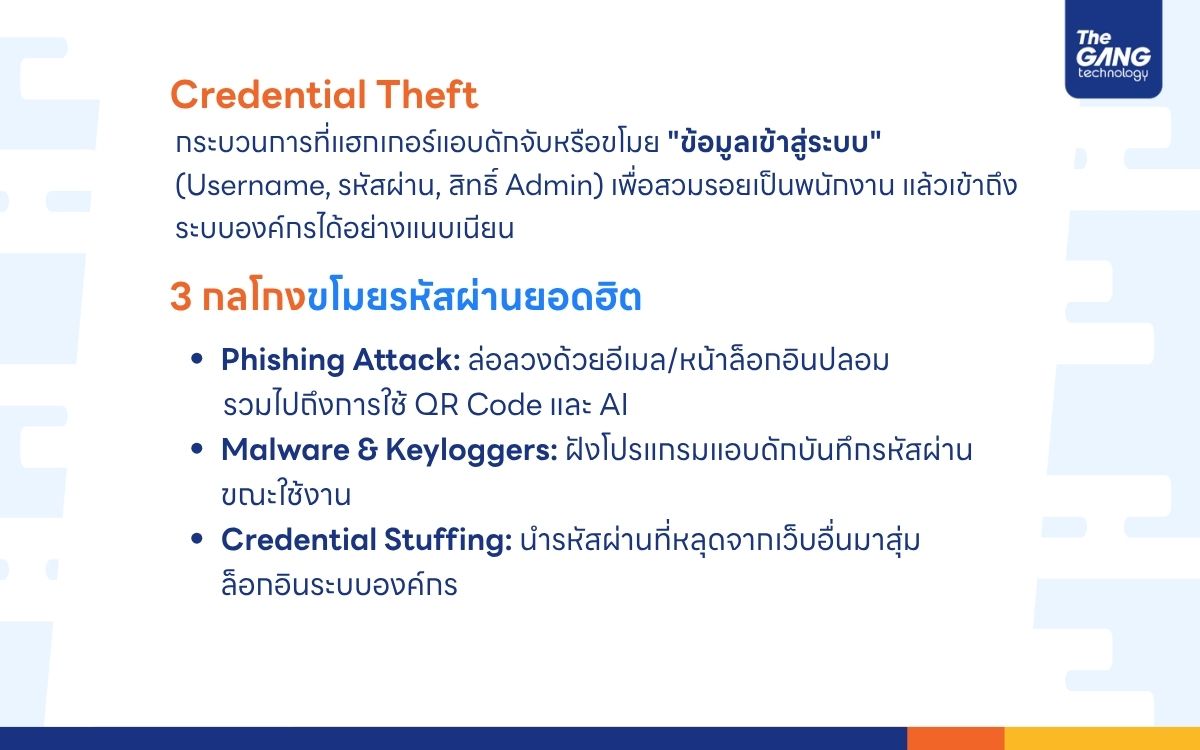
Credential Theft คือ กระบวนการที่แฮกเกอร์ใช้วิธีการต่าง ๆ เพื่อดักจับ แย่งชิง หรือขโมยข้อมูลการเข้าสู่ระบบของผู้ใช้งาน ไม่ว่าจะเป็นรหัสผ่านอีเมล รหัสผ่านระบบภายในองค์กรไปจนถึงสิทธิ์ระดับผู้ดูแลระบบ สาเหตุสำคัญที่ทำให้แฮกเกอร์ชื่นชอบวิธีนี้เป็นเพราะการใช้รหัสผ่านที่ถูกต้องคือวิธีเข้าถึงข้อมูลที่เงียบและแนบเนียนที่สุด เมื่อแฮกเกอร์ได้รหัสผ่านไปแล้ว ระบบรักษาความปลอดภัยจะมองว่าแฮกเกอร์คือพนักงานคนหนึ่ง ทำให้พวกเขาสามารถเข้าสู่ระบบขององค์กรได้อย่างสะดวกสบายโดยที่ระบบรักษาความปลอดภัยแทบสังเกตไม่พบความผิดปกติเลย
รูปแบบการขโมยรหัสผ่านที่พบบ่อย
กลโกงที่แฮกเกอร์นิยมใช้ชิงข้อมูลเข้าสู่ระบบมักมาในรูปแบบที่แนบเนียนและเข้าถึงตัวพนักงานโดยตรง ได้แก่
-Phishing Attack: การส่งอีเมลหรือข้อความหลอกลวงที่แนบลิงก์หน้าล็อกอินปลอม เพื่อหลอกให้พนักงานกรอก Username และ Password โดยไม่รู้ตัว ในปัจจุบันมีการพัฒนาไปสู่การใช้ QR Code หรือ AI เพื่อช่วยสร้างความแนบเนียน
-Malware & Keyloggers: การฝังโปรแกรมแฝงไว้ในเครื่องของพนักงาน เพื่อดักบันทึกข้อมูลการพิมพ์และรหัสผ่านทั้งหมดขณะใช้งาน
-Credential Stuffing: การนำชุดรหัสผ่านที่เคยหลุดจากเว็บไซต์อื่น มาลองสุ่มล็อกอินกับระบบขององค์กร เนื่องจากพนักงานส่วนใหญ่มักตั้งรหัสผ่านซ้ำกันในหลายบริการ
ผลกระทบมหาศาลเมื่อองค์กรถูกชิง Credential
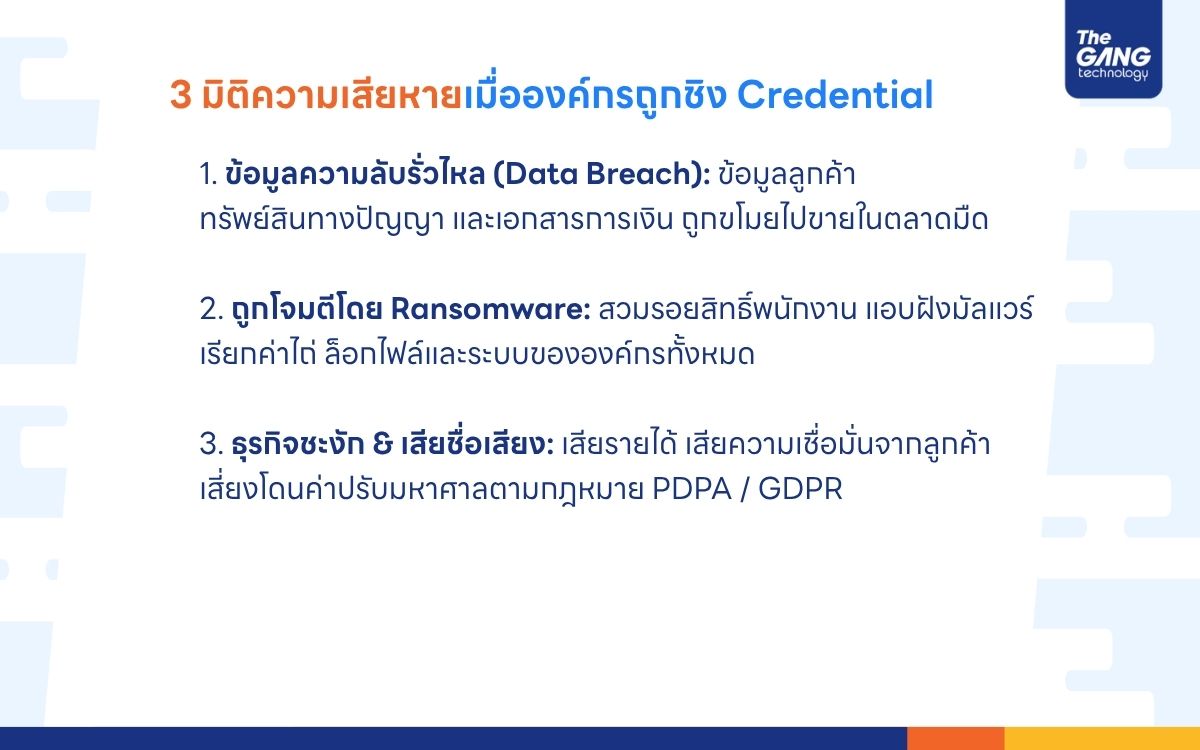
หากแฮกเกอร์สามารถยึด Credential ของพนักงานได้เพียงแค่บัญชีเดียว ผลกระทบระลอกคลื่นที่ตามมาอาจรุนแรงเกินกว่าจะคาดคิด โดยมักสร้างความเสียหายหลัก ๆ ใน 3 มิติ คือ
1.ข้อมูลความลับรั่วไหล (Data Breach): ข้อมูลลูกค้า ทรัพย์สินทางปัญญา และเอกสารทางการเงินอาจถูกขโมยออกไปเปิดเผยหรือขายในตลาดมืด
2.ถูกโจมตีด้วย Ransomware: แฮกเกอร์ใช้สิทธิ์ที่ได้ล็อกอินเข้าไปฝังมัลแวร์เรียกค่าไถ่ เพื่อทำการล็อกไฟล์และระบบทั้งหมดขององค์กร
3.ความเสียหายทางธุรกิจและชื่อเสียง: องค์กรอาจต้องหยุดชะงักการทำงาน ถูกปรับตามกฎหมาย PDPA/GDPR และสูญเสียความเชื่อมั่นจากลูกค้าอย่างถาวร
สัญญาณเตือนภัยที่บอกว่าองค์กรกำลังเสี่ยงถูก Credential Theft
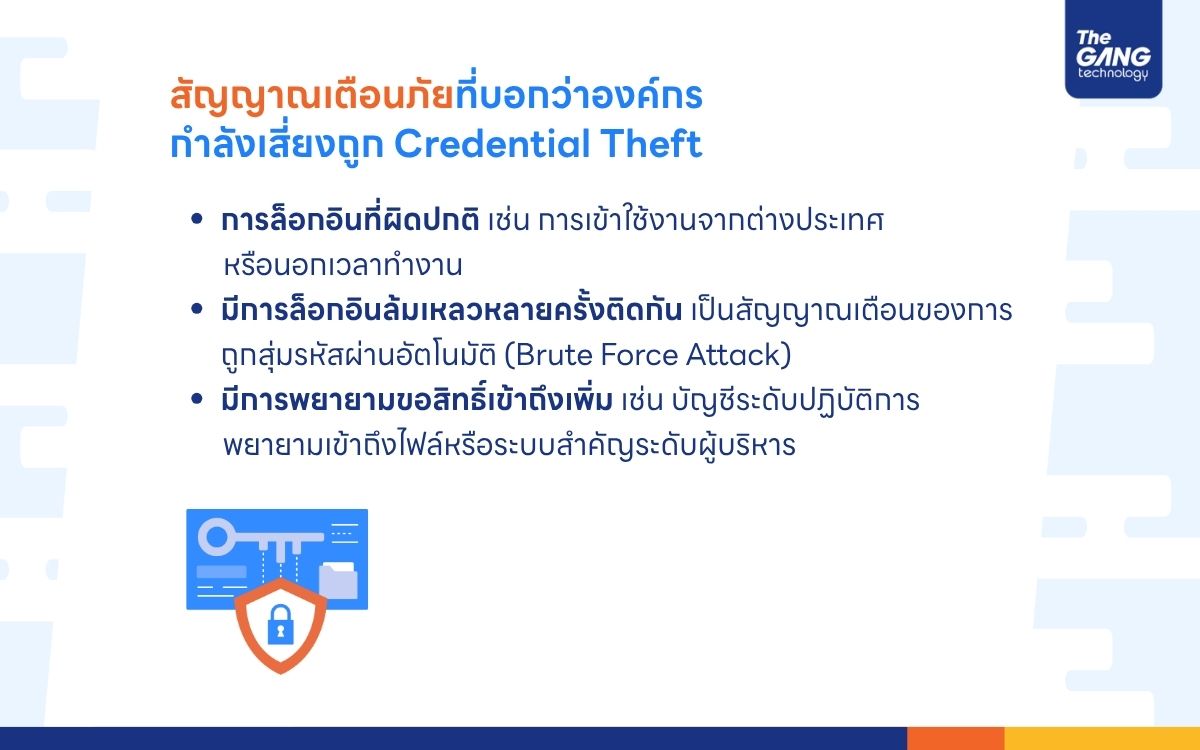
แม้ว่าแฮกเกอร์จะพยายามโจมตีอย่างแนบเนียนแค่ไหน แต่องค์กรยังคงสามารถค้นพบความผิดปกติที่อาจเป็นสัญญาณเตือนภัยของการถูกชิงรหัสผ่านได้ โดยอาศัยการสังเกตปัจจัยสำคัญต่างๆ สัญญาณอันตรายประการแรกคือการพบประวัติการล็อกอินที่ผิดปกติ เช่น มีการเข้าสู่ระบบจากสถานที่ที่ไม่คุ้นเคย ประเทศต่างถิ่นที่พนักงานไม่ได้ปฏิบัติภารกิจ หรือการล็อกอินในช่วงเวลาที่พนักงานไม่ได้ทำงาน (เช่น ช่วงเวลากลางคืนหรือวันหยุด) ต่อมาคือการพบว่ามีการพยายามล็อกอินล้มเหลวหลายครั้งติดต่อกัน ซึ่งมักเป็นเครื่องบ่งชี้ว่าระบบกำลังถูกสุ่มรหัสผ่านด้วยระบบอัตโนมัติ (Brute Force Attack) นอกจากนี้ การที่บัญชีพนักงานระดับปกติเริ่มมีการร้องขอสิทธิ์ในการเข้าถึงระบบหรือข้อมูลเพิ่มขึ้น เช่น พนักงานระดับปฏิบัติการพยายามเข้าถึงไฟล์ข้อมูลสำคัญระดับผู้บริหาร ก็เป็นอีกหนึ่งสัญญาณสำคัญที่องค์กรไม่ควรละเลยและต้องเร่งตรวจสอบทันที
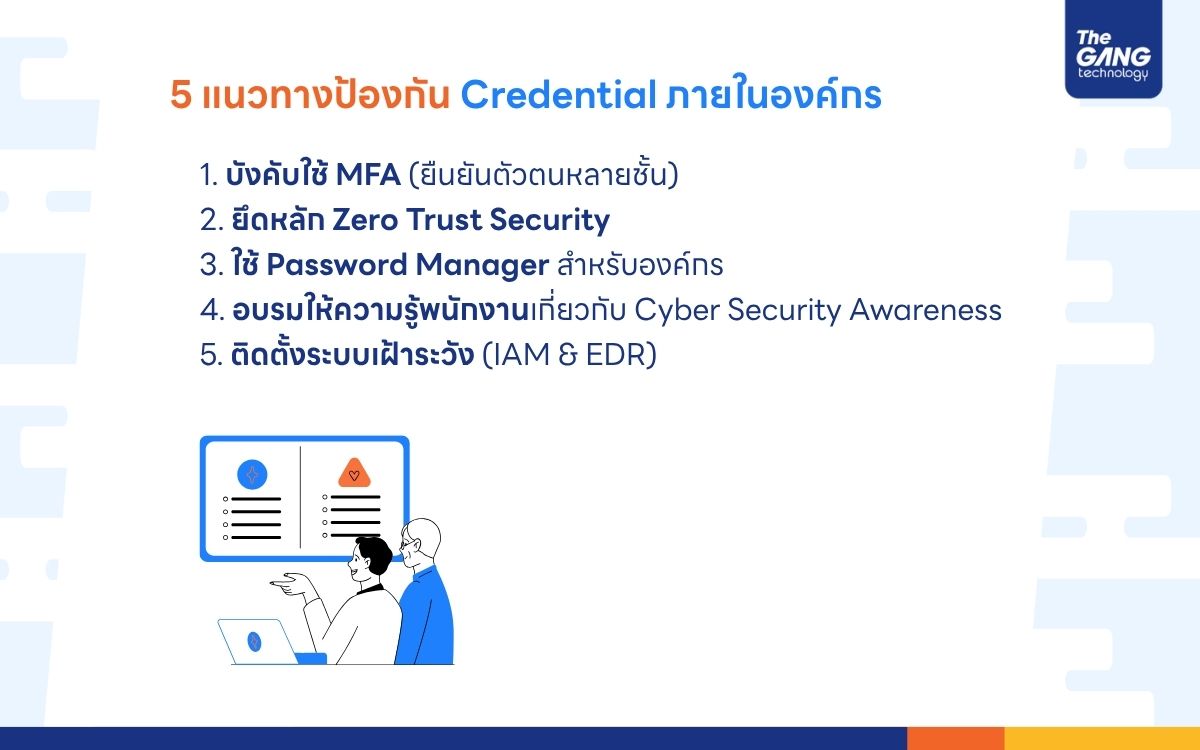
5 แนวทางป้องกัน Credential Theft สำหรับองค์กรยุคใหม่
การป้องกัน Credential Theft ไม่ใช่ภาระหน้าที่ของฝ่าย IT เพียงอย่างเดียว แต่ต้องอาศัยการผสมผสานระหว่างนโยบายที่รัดกุม เทคโนโลยีที่เหมาะสม และความตระหนักรู้ของคนในองค์กร
1.บังคับใช้ระบบยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication - MFA): MFA คือปราการด่านสำคัญที่สุด เพราะต่อให้แฮกเกอร์ได้รหัสผ่านไป แต่หากไม่มีรหัส OTP หรือการยืนยันตัวตนผ่านแอปพลิเคชันบนมือถือพนักงาน ก็จะไม่สามารถเข้าถึงระบบได้
2.ยึดหลักนโยบาย Zero Trust Security: ดำเนินงานภายใต้แนวคิด “Never Trust, Always Verify” (ไม่ไว้วางใจใคร และต้องตรวจสอบเสมอ) โดยจำกัดสิทธิ์การเข้าถึงข้อมูลของพนักงานให้เท่าที่จำเป็นต่อการทำงานเท่านั้น (Least Privilege Principle)
3.ใช้ระบบ Password Manager สำหรับองค์กร: รณรงค์และสนับสนุนให้พนักงานใช้โปรแกรมบริหารจัดการรหัสผ่าน เพื่อลดปัญหาการตั้งรหัสผ่านที่คาดเดาง่าย หรือการใช้รหัสผ่านซ้ำกันหลายระบบ
4.จัดอบรม Cyber Security Awareness: เสริมสร้างความรู้ให้พนักงานเท่าทันภัย Phishing และกลโกงใหม่ ๆ อยู่เสมอ เพราะบุคลากรมักเป็นจุดอ่อนที่ง่ายที่สุดในการถูกโจมตีทางไซเบอร์
5.ติดตั้งระบบตรวจจับและเฝ้าระวัง (EDR / IAM Solutions): นำเครื่องมือ Identity and Access Management (IAM) มาใช้ร่วมกับระบบ EDR เพื่อมอนิเตอร์พฤติกรรมการเข้าใช้งานระบบตลอด 24 ชั่วโมง และสามารถตัดการเชื่อมต่อได้ทันทีเมื่อพบความผิดปกติ
สร้างเกราะป้องกัน Credential Theft เพื่อความปลอดภัยขององค์กร
Credential Theft ไม่ใช่ภัยพิบัติทางไซเบอร์ที่ไกลตัวอีกต่อไป แต่เป็นวิกฤตที่สามารถเกิดขึ้นได้ทุกวันกับองค์กรทุกขนาด การปรับเปลี่ยนมุมมองจากการตั้งรับ มาเป็นการสร้างวัฒนธรรมความปลอดภัยทางไซเบอร์ที่เข้มแข็ง การเลือกใช้เทคโนโลยี MFA และแนวคิด Zero Trust จะช่วยลดความเสี่ยงจากการถูกขโมยรหัสผ่าน และปกป้องสินทรัพย์ดิจิทัลขององค์กรได้อย่างยั่งยืน